「最近、サイバー攻撃のニュースが多い」
そう感じているのは、あなただけではありません。
警察庁の発表でも、2026年上半期のランサムウェア被害は半期で過去最多になりました。
この記事では、最近の事例と増えている理由、個人と会社それぞれができる対策を紹介します。
サイバー攻撃の基本的な手口や対策は、以下の資料もご覧ください。
実際サイバー攻撃は最近多い
サイバー攻撃が最近多いのは気のせいではありません。
ニュースの数だけでなく、国の統計でも増えていることがわかります。
2026年9〜10月だけでもサイバー攻撃が相次いでいる
まずは、2026年9月以降に公表された主な被害を一覧で見てみましょう。
【2026年9月〜10月に公式発表されたサイバー攻撃の被害(一部)】
| 公表日 | 会社・組織 | 種別 |
|---|---|---|
| 9月11日 | デジタル庁 | 不正アクセス(VPNの脆弱性) |
| 9月25日 | パーク24(タイムズカー) | 不正アクセス |
| 9月29日 | セイコーマート | 不正アクセス |
| 10月5日 | GMOリサーチ&AI(infoQ) | 不正アクセス(ソフトウェアの脆弱性) |
| 10月6日 | ミスターマックス | 不正アクセス |
| 10月6日 | スカラコミュニケーションズ | 不正アクセス |
| 10月6日 | シチズン時計 | 不正アクセス(委託先経由) |
| 10月7日 | 損害保険ジャパン | 不正アクセス(委託先経由) |
| 10月7日 | エイチ・アイ・エス(タイ現地法人) | 不正アクセス |
| 10月7日 | IDCフロンティア(ソフトバンク子会社) | ランサムウェア |
公式発表で確認できるものだけでも、約1か月で10件にのぼります。
ほかにも、鉄道・宅配・証券・小売など業種に関わらず、数十件の被害が報じられました。
これだけ続けば「最近多い」と感じるのも当然といえます。
統計で見てもサイバー攻撃は過去最多ペースで増えている
事例だけでなく、数字を見ても増加していることがわかります。
| 項目 | 数字 | ポイント |
|---|---|---|
| ランサムウェア被害(2026年上半期) | 123件 | 半期として過去最多 約6割が中小企業 |
| 不審なアクセス(2026年上半期) | 前年同期比50.7%増 | 1年で約1.5倍 |
| フィッシングの報告(2025年) | 2,454,297件 | 1日あたり約6,700件の計算 |
ランサムウェアは、悪質なコンピューターウイルスの1種です。
IPAの情報セキュリティ10大脅威では、11年連続で1位となっています。
参考:IPA「情報セキュリティ10大脅威 2026」
このランキングを見ると、社会的に影響が大きかった情報セキュリティの事故や攻撃の状況がわかります。
サイバー攻撃が最近多い理由と主な手口
サイバー攻撃が最近増えている理由と主な手口について解説します。
大きな理由は次の4つです。
【サイバー攻撃が最近多い4つの理由】
・ランサムウェアが悪用されやすくなっている
・1社への攻撃が、取引先や利用者まで広がる
・VPN機器など、会社の「入口」の弱点が狙われる
・フィッシングと生成AIで、だましが見抜きにくくなっている
ランサムウェアが悪用されやすくなっている
ランサムウェアとは、データを勝手に暗号化(読めない状態に)して「元に戻してほしければお金を払え」と迫るウイルスです。

ランサムウェア被害が拡大している理由の1つに「RaaS(ラーズ)」という仕組みがあります。
RaaSとは、ランサムウェア攻撃のツール一式をサービスとして提供する、サイバー犯罪のビジネスモデルです。
利用料を払えば知識や技術が未熟な人でも簡単にランサムウェアを使えるため、警視庁でも注意喚起されています。
出典:警視庁「マルウェア「ランサムウェア」の脅威と対策(脅威編)」
ランサムウェアは、サイバー攻撃の中でも被害件数が多い手口です。
RaaSのような仕組みがあることも被害が拡大する要因といえます。
詳細は以下のページもご覧ください。
▶ RaaSとは?サービスとしてのランサムウェアの仕組みと被害事例を解説
1社への攻撃が取引先や利用者まで広がる
最近の被害でよく見られるのが、1社への攻撃が、その会社とつながる多くの会社や利用者にまで広がるケースです。
これを「サプライチェーン攻撃」と呼びます。
大企業を直接サイバー攻撃しようとすると、セキュリティが強固であるため困難です。
しかし、取引先やグループ企業も同じレベルのセキュリティ対策をしているわけではありません。
セキュリティ対策の弱い関連企業を探し、そこを起点としてサイバー攻撃を仕掛けるのがサプライチェーン攻撃の特徴です。
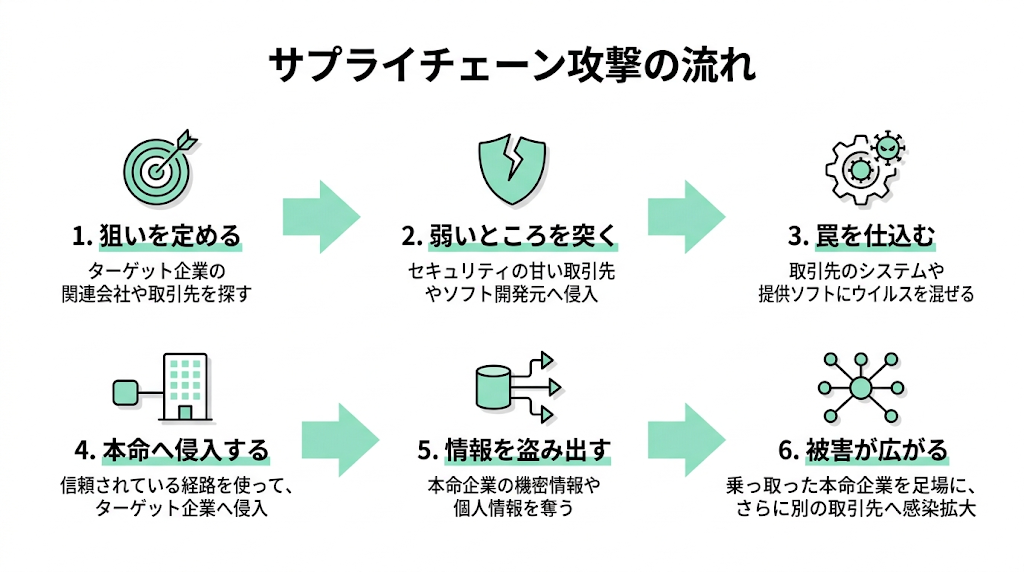
攻撃する側から見ると、1社を止めるだけで多くの会社が困るため、身代金を払わせやすくなります。
VPN機器が狙われている
VPNとは、自宅や出先から会社のネットワークに安全につなぐための仕組み(技術)です。
テレワークで一気に広まりましたが、設置したままアップデートされていないことも少なくありません。
古い機器に残った弱点(脆弱性)は、攻撃者にとって鍵のかかっていない裏口のようなものです。
公表されている不正アクセスでも、自社や取引先のVPNの脆弱性が狙われるケースが増えています。
フィッシングと生成AIで、だましが見抜きにくくなっている
フィッシングとは、本物そっくりのメールやSMSで偽サイトに誘導し、IDやパスワードを入力させる手口です。
【よく届くフィッシングの例】
・銀行やカード会社を名乗る「本人確認のお願い」
・宅配業者を名乗る「不在のお知らせ」
・「アカウントが停止されます」というSMS
2025年のネットバンキングの不正送金は4,747件・約103億9,700万円で、手口の約9割がフィッシングでした。
出典:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」
さらに今は、生成AIで自然な日本語の文章が簡単に作れます。
「日本語が変だから怪しい」という見分け方は、通用しなくなっているため、要注意です。
生成AIは、非常に便利で職場でも活用する機会は増えています。
一方で、シャドーAIや設定ミスによる情報漏えいも懸念されているのが実情です。
弊社トライゲートでは、生成AIの情報漏えいに対して、プライベートAI「ノアシード(NoahSeed)」の提供をスタートしました。
プライベートAIとは、完全オフライン環境で利用できる生成AIです。
詳細は以下のページをご覧ください。
サイバー攻撃への対策|個人と会社で今日からできること
サイバー攻撃は増えていますが、基本の対策をするだけで防げる被害もあります。
個人と会社に分けて、まず押さえたいことを紹介します。
個人ができる対策
スマホやパソコンの使い方を少し変えるだけで、狙われにくくなります。
| 【個人が今日からできる5つの対策】 ・メールやSMSのリンクは開かず、公式アプリやブックマークから開く ・スマホやパソコンのOS・アプリを最新にする ・携帯電話会社の迷惑メッセージ対策を設定する ・IDとパスワードをサービスごとに変える ・ワンタイムパスワードや指紋・顔認証を使う |
金融機関が、IDやパスワードをメールやSMSで聞いてくることはありません。
迷ったら、リンクを開く前に公式サイトで確かめましょう。
会社がまず確認したい対策
会社の場合は、まず自社のセキュリティ対策の状況を把握しましょう。
【会社がまず確認したいこと】
・VPN機器・ルーターの修正プログラムを更新する(サポートが終わった機器は買い替えを検討)
・ネットワークの出入口に、不正な通信を見張る機器(UTMなど)を置く
・パソコンやサーバーにウイルス対策ソフトを入れ、OSやソフトを最新にしておく
・バックアップは、ネットワークから切り離した場所か、書き換えできない方法で保管する
・不審なメールのリンクを開かない、パスワードを使い回さないなど、社員のルールを決める
・感染したときの対応フローを共有しておく
機器やサービスの更新が切れたままになっていたり、社内ルールが曖昧だったりするケースもあります。
セキュリティ対策として機器を導入する場合、ネットワークを守るUTMと、各端末を守るウイルス対策ソフトから検討してみてください。
UTMが初期費用0円で導入できる
中小企業のセキュリティ対策に、ウイルス対策とUTMを。
初期費用0円・月額料金で、コストを抑えて導入できます。
サイバー攻撃が最近多いことに関するよくある質問
最後にサイバー攻撃が最近多いことについてよくある質問を紹介します。
Q. 個人でもサイバー攻撃の被害に遭いますか?
遭います。2025年のフィッシングの報告は約245万件で、ネットバンキングの不正送金も約104億円にのぼりました。また、利用しているサービスの会社が攻撃されると、自分の個人情報が漏れることもあります。リンクから入力しない、パスワードを使い回さないといった基本の対策が身を守る第一歩です。
Q. サイバー攻撃の1位は何ですか?
IPAの「情報セキュリティ10大脅威 2026」では、組織向けの1位が「ランサム攻撃による被害」でした。2位は「サプライチェーンや委託先を狙った攻撃」、3位は「AIの利用をめぐるサイバーリスク」です。警察庁の統計でも、ランサムウェア被害は2026年上半期に半期で過去最多となっています。
Q. 「個人情報が漏れた可能性がある」と連絡が来たらどうすればいいですか?
まず、その連絡が本物かどうかを、公式サイトのお知らせで確かめてください。漏洩のあとには、その会社を装った偽のメールやSMSが届くことがあります。届いたメールのリンクは開かず、同じパスワードを使っている他のサービスがあれば変更しておきましょう。
Q. 中小企業でもサイバー攻撃の対象になりますか?
なります。2026年上半期のランサムウェア被害123件のうち、約6割は中小企業でした。中小企業は対策が手薄になりやすく、取引先の大企業へ入るための入口として狙われることもあります。まずはVPN機器の更新とバックアップの確認から始めるのがおすすめです。
まとめ|サイバー攻撃が最近多い今こそ、基本の対策から始めよう
サイバー攻撃が最近多いのは、ニュースの印象だけでなく国の統計にも表れています。
背景にあるのは、次のような変化です。
・生成AIやRaaSにより、攻撃者が高度な技術を持たなくても攻撃できるようになった
・対策の手薄な中小企業を踏み台にするサプライチェーン攻撃が主流に
これからの時代は、企業の規模に関わらずサイバーセキュリティ対策は必要不可欠です。
まずは、個人も企業も自らのセキュリティ対策を見直してみてください。
弊社トライゲート(旧トリニティー)は、防犯カメラセンターを運営する企業です。
防犯カメラやセンサーライトといった物理的なセキュリティだけでなく、UTMやウイルス対策ソフトなど、サイバーセキュリティ対策にも対応できます。
企業のセキュリティを物理・サイバーの両面から見直したいとお考えの方は、お気軽にご相談ください。
この記事に関連するサービス
【出典(各社の公式発表)】
- デジタル庁「ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について」
- パーク24「タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について(第3報)」
- セイコーマート「「セイコーマートアプリ」への不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ(第二報)」
- GMOリサーチ&AI「当社が運営するアンケートサイト「infoQ」への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」
- ミスターマックス「不正アクセスによる情報流出に関するお詫びとお知らせ」
- スカラコミュニケーションズ「FAQシステム「i-ask」への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」
- シチズン時計「委託先事業者に対する不正アクセスによるお客様情報の漏えいの可能性について」
- 損害保険ジャパン「当社事業者向けサービスで使用する外部委託先システムへの不正アクセスによるお客さま情報漏えいの可能性について」
- エイチ・アイ・エス「子会社ファイルサーバへの不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ」
- IDCフロンティア「【第2報】当社サービスの一部システムに対する不正アクセスについて」