「身に覚えのないログイン通知が届いた」
「共有フォルダの更新日時が、誰もいないはずの深夜になっている」
中小企業でこのような報告が上がってきた場合、何から対応すればいいのか、整理されていないケースも多いのではないでしょうか?
対処法が共有されていないと、あわてて端末を再起動したり初期化したりして、調べるための記録が消えてしまうおそれがあります。
そこでこの記事では、以下の内容を解説しています。
【この記事でわかること】
・不正アクセスされたか調べる前に押さえること
・不正アクセスされたか調べる方法
・不正アクセスへの備え
不正アクセスされたか不安になり、どう調べればよいか悩んでいる方はぜひ参考にしてください。
専門知識ゼロ・IT担当者不在でも大丈夫!
中小企業のサイバーセキュリティ対策を、1冊に
「何から始めれば」と調べてみても専門用語ばかり。
最低限おさえたいポイントをこの1冊にまとめました。
この資料でわかること
- 中小企業のサイバー攻撃リスク
- 情報漏えい、踏み台攻撃被害を防ぐ対策の基本
- 放置すると起こる実際の被害事例
- 自社の弱点がわかる15項目のチェックリスト
不正アクセスされたか調べる前に押さえる3つのこと
具体的な調べ方に入る前に、進め方と注意点を先に共有します。
順番を間違えるとログが消えてしまい、調べられなくなるため注意しましょう。
【調べる前に押さえる3つのこと】
・確認は3ステップで進める
・調べる前にやってはいけない操作
・自社でどこまで確認できるかを知っておく
確認は3ステップで進める
まずは、何が起こったのかまとめます。PCやスマホが使えない状態なら、紙に書きだすのもよいでしょう。
管理画面を開く前に状態を把握しておかないと、調査途中で迷子になってしまいます。
【不正アクセスを調べる3ステップ】
| ステップ | やること | ゴール |
|---|---|---|
| ①異変の整理 | いつ・誰が・何に気づいたかを時系列で書き出す | 見るべき対象を決める |
| ②ログの確認 | 対象ごとにログを開き、不審な記録を抜き出す | 事実かどうかを判定する |
| ③範囲の特定 | どのアカウント・どのデータが触られたかを絞り込む | 対処と報告の判断材料にする |
口頭で報告を受けると、曖昧な記録をもとに調査を進めることになります。
日時や異変をメモに残しながら進めましょう。
調べる前にやってはいけない操作
よかれと思ってやった操作が、証拠を消してしまうことがあります。
不正アクセスが起こった場合、以下の操作を行わないように、社内で共有しておきましょう。
【証拠を消さないためにやってはいけない操作】
・電源を切る、再起動する(メモリ上の記録が失われる)
・初期化やOSの再インストールをする
・ウイルスの駆除・削除を先に実行する(検体が消える)
・疑わしいファイルを開いて上書き保存する
・担当者の判断でパスワードだけ変えて様子を見る
被害の拡大を止めたいときは、電源ではなく通信を切ってください。
LANケーブルを抜く、Wi-Fiをオフにする。
これなら記録を残したまま、外とのやり取りだけを遮断できます。
自社でどこまで確認できるかを知っておく
いきなり原因を突き止めようとすると、手が止まってしまいます。
「自社で確認できること」と「確認だけでは断定できないこと」を先に分けておきましょう。
【自社での確認範囲の目安】
| 調べる対象 | 自社での確認 | 見えること |
|---|---|---|
| クラウドのサインインログ | できる | いつ・どこから入られたか |
| パソコンのログオン記録 | できる | 誰のアカウントが使われたか |
| サーバー・NASのアクセスログ | できる | どのデータが触られたか |
| ルーター・UTMの通信ログ | できる | 外部とやり取りがあったか |
| メールの転送設定・権限 | できる | 情報の抜け道が作られていないか |
| 侵入経路の断定・被害の確定 | 難しい | 記録を保全して判断材料をそろえる |
ここまで確認できれば、警察や個人情報保護委員会への報告や相談に必要な材料はそろいます。
まずは記録を残すことを優先してください。
ただ実際には、いざ調べようとして「そもそもログが残っていなかった」と分かる会社もあります。
出入口にUTMを置いておけば通信ログを残しやすくなるので、ネットワークセキュリティの見直しも兼ねて、導入の検討をしてみてください。
UTMが初期費用0円で導入できる
中小企業のセキュリティ対策に、ウイルス対策とUTMを。
初期費用0円・月額料金で、コストを抑えて導入できます。
不正アクセスが疑われるサイン
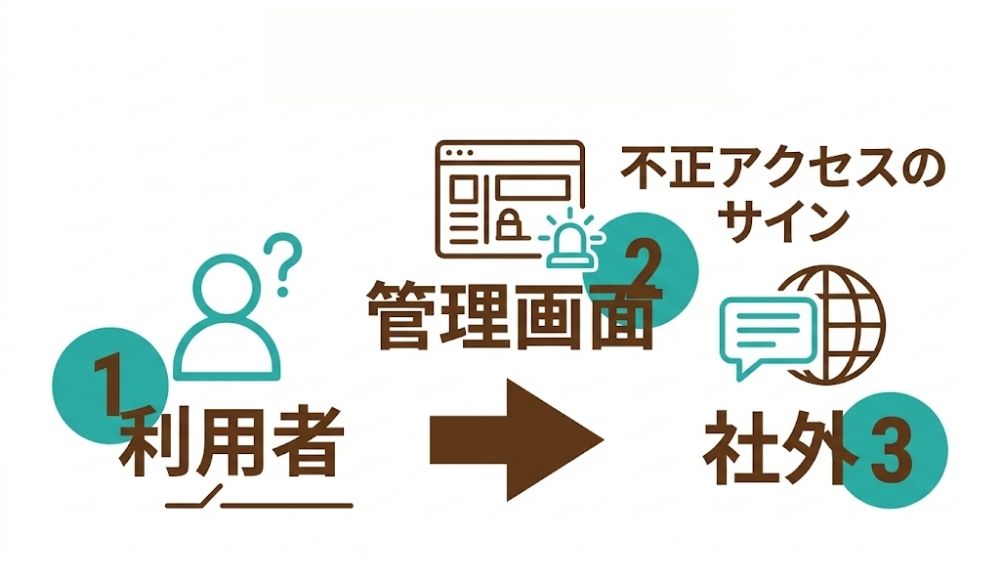
記録を確認する前に、社内で挙がっている「おかしい状態」を仕分けしておきましょう。
どこで異変が起こったかによって、対処方法が変わります。
【この章でわかること】
・サイン1|利用者が気づく異変
・サイン2|管理画面に出る異変
・サイン3|社外からの指摘
サイン1|利用者が気づく異変
まずは、現場の社員から上がってくるタイプの異変です。
利用者のアカウントが乗っ取られると、通知や動作の異変が出ます。
【利用者側に出るサイン】
・身に覚えのないログイン通知やパスワード変更通知が届く
・急にアカウントがロックされて使えなくなる
・送った覚えのないメールが送信済みに残っている
・受信メールが勝手に既読になっている、消えている
・パソコンが急に重い、見慣れないソフトが入っている
「自分の操作ミスかも」と思って報告されないケースもあるため、迷ったら報告するよう体制を整えておきましょう。
サイン2|管理画面に出る異変
次に、管理者だけが見られる異変です。
【管理画面・サーバー側に出るサイン】
・業務時間外や休日のログイン成功が記録されている
・海外や心当たりのないIPアドレスからログインされている
・短時間に大量のログイン失敗が並んでいる
・退職者のアカウントが有効なまま使われている
・共有フォルダの更新日時やファイル名が一括で変わっている
・管理者権限を持つアカウントが増えている
とくに退職者アカウントは、「知っているID・パスワード」がそのまま残っている状態です。
アカウントが整理されていないと、攻撃の対象になる可能性があります。
サイン3|社外からの指摘
自社ではなく外から指摘されるパターンもあります。
【社外から知らされるサイン】
・取引先から「御社名義の不審なメールが届いた」と連絡が来る
・顧客に自社を装った請求メールが送られている
・自社サイトが改ざんされている、検索結果に警告が出る
・契約しているプロバイダや関係機関から通知が届く
外部からの指摘は、すでに攻撃者の活動が社外に出ている合図です。
この場合は、被害が進行している前提で早めに対処しましょう。
早い段階で不正アクセスに気づき、対処するには、アクセスログを確認できる体制を整える必要があります。
UTMやウイルス対策ソフトなどのセキュリティ機器の見直しも検討してみてください。
不正アクセスされたか調べる方法6つ
不正アクセスされたか調べる方法を見ていきましょう。
【この章でわかること】
・方法1|クラウドのサインインログを見る
・方法2|パソコンのイベントログを見る
・方法3|サーバー・NASのログとファイル更新を見る
・方法4|ルーター・UTMの通信ログを見る
・方法5|メールの転送設定を見る
・方法6|セキュリティソフトの検出履歴を見る
方法1|クラウドのサインインログを見る
最初に見るのは、Microsoft 365やGoogle Workspaceなどのクラウドサービスです。
社外からアクセスできる分、狙われやすい入口になります。
| 確認する項目 | クロを疑う記録 |
|---|---|
| ログイン日時 | 誰も出社していない深夜・休日の記録 |
| 接続元IPアドレス・国 | 拠点も出張先もない国からの記録 |
| 端末・ブラウザ | 社内で使っていない端末名・ブラウザ |
| 成功と失敗の別 | 大量の失敗のあとに1件だけ成功している |
| 多要素認証の結果 | 認証を経ずにログインできている |
管理画面の名称はサービス側の更新で変わることがあるため、「サインインログ」「ログイン履歴」あたりの言葉で探してみてください。
方法2|パソコンのイベントログを見る
次は、疑わしい端末そのものです。
Windowsならイベントビューアーから、ログオンの記録をたどれます。
【パソコンで確認する項目】
・イベントビューアー →「Windowsログ」→「セキュリティ」を開く
・ログオンの成功・失敗の記録と、その時刻を確認する
・ログオンに使われたアカウント名を確認する
・リモートデスクトップ経由のログオンがないか確認する
ここで注意したいのが、監査の設定がオフだとログオン記録そのものが残らない点です。
「何も出てこない=安全」ではないので、記録が取れているかどうかから確認しましょう。
方法3|サーバー・NASのログとファイル更新を見る
社内の共有データが触られていないかを見ます。
ファイルサーバーやNASは、被害が出たときの影響が大きい場所です。
【サーバー・NASで確認する項目】
・管理画面のアクセスログ(接続元・時刻・アカウント)
・共有フォルダの更新日時と、更新したアカウント
・大量のコピー・削除・拡張子の変更がないか
・バックアップ領域が消されていないか
もし見慣れない拡張子に一括で変わっていたら、暗号化が進行している可能性があります。
その場合は調査より先に、通信の切り離しを優先してください。
方法4|ルーター・UTMの通信ログを見る
端末とサーバーの次は、社内と社外の出入口です。
外部とのやり取りは、ルーターやUTMのログに残ります。
【ネットワーク機器で確認する項目】
・通信ログ・遮断ログに、不自然な外部通信がないか
・VPNの接続履歴(接続元IP・時刻・使われたアカウント)
・機器の管理画面へのログイン履歴と設定変更の記録
・特定の端末だけが大量の外部通信を出していないか
警察庁のまとめによると、令和7年のランサムウェア被害では、侵入経路の6割以上をVPN機器が占めています。
出典:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」
社内を調べて何も出てこなくても、VPNの接続履歴は見ておきましょう。
方法5|メールの転送設定を見る
見落とされがちなのが、メールの設定です。
アカウントを乗っ取った攻撃者は、転送設定を仕込んで待つことがあります。
【メール設定で確認する項目】
・外部アドレスへの自動転送が設定されていないか
・「請求」「振込」などの語を自動で移動・削除するルールがないか
・身に覚えのない代理アクセス権限が付与されていないか
・送信済みトレイ・削除済みトレイに知らないメールがないか
転送設定の書き換えは、請求書の偽装(ビジネスメール詐欺)の下準備として使われます。
ログインの痕跡が消されていても、設定の変更だけは残っていることが多いです。
方法6|セキュリティソフトの検出履歴を見る
最後は、端末に入れているセキュリティソフト側の記録です。
【セキュリティソフトで確認する項目】
・検出履歴・隔離履歴に不審な検知が残っていないか
・リアルタイム保護が誰かの操作で無効にされていないか
・定義ファイルの更新が止まっている端末がないか
・検出後に「許可」された履歴がないか
駆除ボタンを押してしまうと、侵入経路をたどれなくなる可能性があります。
調査方針が決まるまでは、隔離状態のまま置いておくのが安全です。
UTMが初期費用0円で導入できる
中小企業のセキュリティ対策に、ウイルス対策とUTMを。
初期費用0円・月額料金で、コストを抑えて導入できます。
不正アクセスが確認できたときの対処フロー
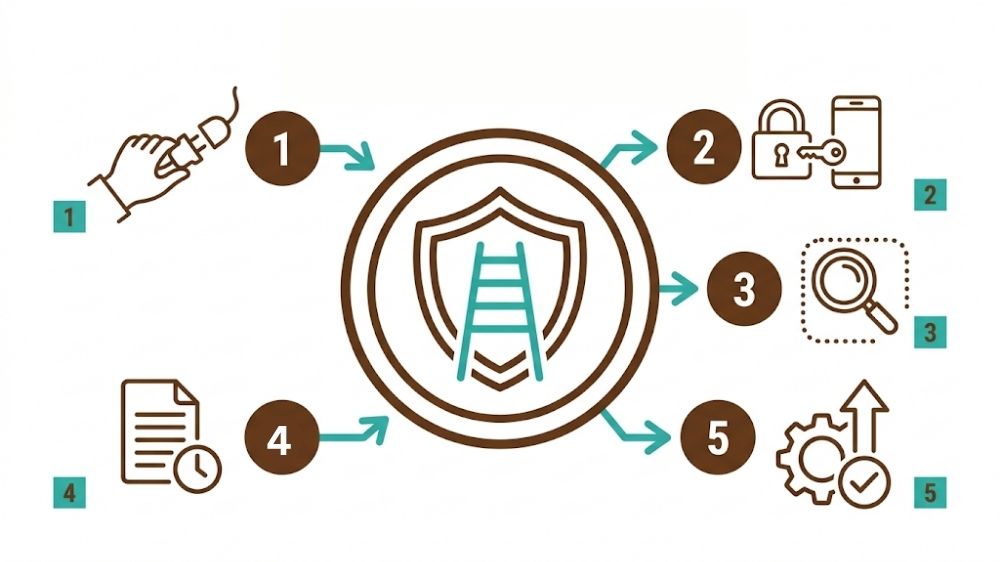
記録から不正アクセスが確認できたら、速やかに対処する必要があります。
しかも個人情報が絡む場合は、法律で決められた報告の期限も意識しましょう。
【不正アクセス確認後の手順】
・手順1|ネットワークから切り離す
・手順2|パスワードを変えて多要素認証を入れる
・手順3|被害範囲と侵入経路を絞り込む
・手順4|期限内に報告する
・手順5|復旧と再発防止をまとめる
手順1|ネットワークから切り離す
最初にやるのは、被害を広げないための切り離しです。
【切り離しでやること】
・LANケーブルを抜く、Wi-Fiをオフにする
・電源は切らない(記録が消えるため)
・共有フォルダのアクセス権を一時的に停止する
・VPNの外部からの接続を止める
「1台だけの問題」に見えても、共有フォルダを通じて他の端末へ広がることがあります。
対象の端末が特定できないうちは、範囲を広めに止めておくのが無難です。
手順2|パスワードを変えて多要素認証を入れる
切り離しの次は、認証情報の入れ替えになります。
【変更する対象】
・侵害が疑われるアカウント
・同じパスワードを使い回している他サービスのアカウント
・管理者アカウント
・ネットワーク機器の管理者パスワード
・VPNアカウント
パスワードを変えても、攻撃者がログインしたままのセッションは切れません。
変更と同時に、既存セッションの強制サインアウトまで実施してください。
手順3|被害範囲と侵入経路を絞り込む
ここでようやく、何がどこまで見られたのかを詰めていきます。
【絞り込む項目】
・最初の侵入がいつ、どこから起きたのか
・触られたアカウントとデータはどれか
・そのなかに個人情報が含まれるか
・外部へ送信された形跡があるか
自社で断定できない場合は、無理に結論を出さないほうがいいでしょう。
記録を保全したまま、分かった範囲を時系列にまとめておけば、報告のときにそのまま使えます。
手順4|期限内に報告する
個人情報の漏えいが疑われる場合、報告は義務になります。
不正アクセスのように不正の目的で行われたおそれがあるケースは、報告の対象です。
| 報告先 | 対象/起算点 | 期限 |
|---|---|---|
| 個人情報保護委員会(速報) | 漏えい等を知った時点 | 概ね3〜5日以内 |
| 個人情報保護委員会(確報) | 不正の目的によるおそれがある場合 | 60日以内(通常は30日以内) |
| 本人への通知 | 漏えいの対象となった本人 | 速やかに |
| 警察(サイバー犯罪相談窓口) | 不正アクセス被害 | 早いほどよい |
調査の結果を待ってから報告しようとすると、期限を過ぎてしまう可能性があります。
わかっている範囲で速報を出し、詳細は確報で補う流れを覚えておきましょう。
手順5|復旧と再発防止をまとめる
最後が、元の状態に戻す工程です。
【復旧時にやること】
・クリーンな状態から復旧する(感染したままの復元をしない)
・バックアップが無事かどうかを確認する
・脆弱性の修正とファームウェアの更新を適用する
・経緯と対応を時系列で記録に残す
・取引先・顧客への連絡や公表の要否を判断する
警察庁のまとめでは、令和7年のランサムウェア被害のうち、1か月未満で復旧できた組織は5割強にとどまりました。また、復旧に総額1,000万円以上を要した組織も5割を超えています。
出典:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」
復旧に1か月かかると、その間の業務は止まってしまいます。
もし現状、不正アクセスへの対策が不十分だと感じているのであれば、ぜひ見直しを検討してみてください。
不正アクセスされたか調べるための4つの備え
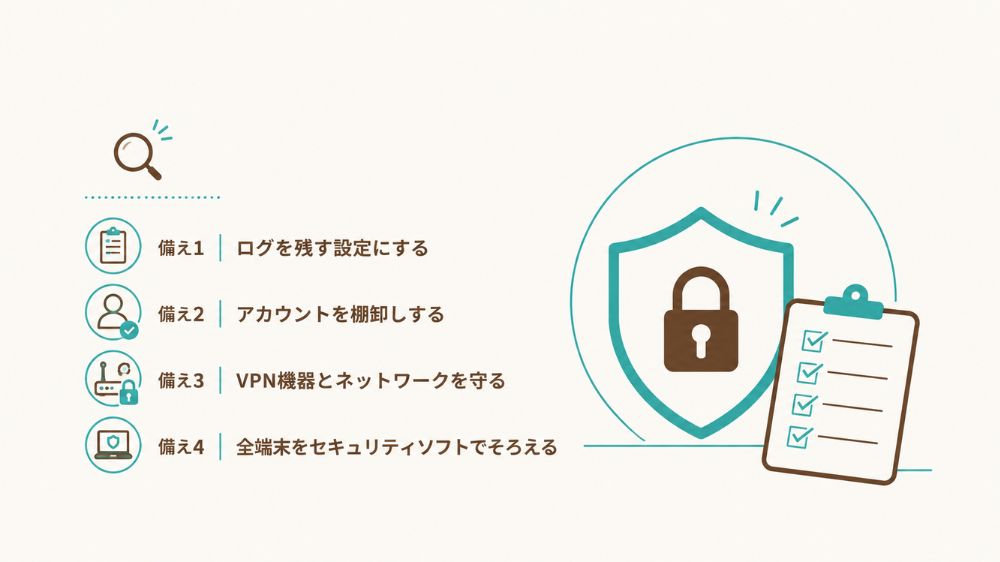
不正アクセスされたか調べる方法は、ログが残っている前提で成り立ちます。
平時から万一に備えて対策しておきましょう。
【平時にやっておく4つの備え】
・備え1|ログを残す設定にする
・備え2|アカウントを棚卸しする
・備え3|VPN機器とネットワークを守る
・備え4|全端末をセキュリティソフトでそろえる
備え1|ログを残す設定にする
調べたい過去がログに残っていなければ、どんな調査手法を使っても答えは出ません。
【残しておきたいログ】
・パソコンの監査ログ(ログオンの成功・失敗)
・サーバー・NASのアクセスログ
・ルーター・UTMの通信ログ
・クラウドサービスのサインインログ
・保存期間の設定(すぐ上書きされない容量・期間にする)
初期設定のままだと、数日で上書きされてしまう機器もあります。
「何日前まで遡れるか」を一度確認しておくといいですよ。
備え2|アカウントを棚卸しする
侵入の入口として、多いのが正規のIDとパスワードです。
令和7年の不正アクセス行為の認知件数は7,190件で、前年より約34.2%増えました。
識別符号を入手した手口として、パスワードの設定・管理の甘さにつけ込んだもの、フィッシングサイトから入手したもの、利用者から聞き出した・のぞき見たものが上位に挙がっています。
出典:国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況」
【棚卸しの項目】
・退職者・異動者のアカウントを停止する
・部署で使い回している共有アカウントを廃止する
・管理者権限を必要な人だけに絞る
・パスワードの使い回しをやめる
・クラウドサービスの多要素認証を必須にする
多要素認証は、多くのサービスに標準で付いています。
追加費用をかけずに不正ログインを減らせるので、まずここから着手してください。
備え3|VPN機器とネットワークを守る
出入口の守りは、機器そのものの管理から始まります。
【出入口でやること】
・ファームウェアと脆弱性修正を適用する
・使っていないVPNアカウントを削除する
・管理画面の初期パスワードを変更し、外部公開をやめる
・UTMで出入口の通信を記録し、不審な通信を遮断する
・社内の感染拡大を止める仕組みを用意する
こわいのは、VPN経由で1台に入られたあと、社内を横に移動されてしまうパターンです。
社内の通信は「信頼された通信」として扱われるので、共有サーバーや他部署のパソコンまで一気に広がります。
UTMで出入口の通信を記録しておけば不審な外部通信に気づけますし、セキュリティスイッチを入れておけば社内で広がる動きそのものを止められます。
詳細は以下のページをご確認ください。
備え4|全端末をセキュリティソフトでそろえる
ネットワークの次は、端末側です。
【端末側で整えること】
・全端末に導入し、例外の端末をつくらない
・定義ファイルを自動更新にする
・利用者が保護機能を無効化できない設定にする
・検出時に管理者へ通知が届くようにする
・定期スキャンをスケジュール化する
現在「重要な端末だけ入れている」という状態であれば、一度セキュリティ対策を見直してみてください。
守られていない1台が踏み台になれば、そこから社内全体に広がってしまいます。
UTMが初期費用0円で導入できる
中小企業のセキュリティ対策に、ウイルス対策とUTMを。
初期費用0円・月額料金で、コストを抑えて導入できます。
不正アクセスされたか調べる方法のよくある質問
最後に、不正アクセスされたか調べる方法についてよくある質問を紹介します。
Q1:不正アクセスされたかどうかは自社だけで調べられますか?
調べられます。クラウドのサインインログ、パソコンのイベントログ、ネットワーク機器の通信ログ、メールの設定は、いずれも管理画面から確認できるためです。
Q2:不正アクセスを調べるとき、ログはどこまで遡れますか?
機器やサービスの設定によって変わります。初期設定のままだと容量の上限に達した時点で古いログから上書きされるため、数日分しか残っていないこともあります。
Q3:ログイン履歴に知らないIPアドレスがあったら不正アクセスですか?
その1点だけでは判断できません。スマートフォンの回線、出張先のWi-Fi、在宅勤務の自宅回線でもIPアドレスは変わるためです。判断するときは、ログイン成功の時刻、使われた端末、多要素認証を経ているかを合わせて見ます。本人に「その時刻にログインしたか」を確認するのがもっとも確実な方法になります。
Q4:不正アクセスされたら警察に相談できますか?
相談できます。各都道府県警察にサイバー犯罪の相談窓口が設けられています。相談する際は、確認したログ、被害を受けたアカウント、気づいた日時をまとめておくと話が早く進みます。ログを消してしまうと相談時の資料がなくなるため、初期化や駆除の前に保全しておくことが大切です。
Q5:不正アクセスを調べるのに専用のツールは必要ですか?
必要ありません。この記事で紹介した6つの確認は、いずれもWindowsの標準機能や、クラウドサービス・ネットワーク機器の管理画面から行えます。費用をかけずに今日から確認できる作業です。むしろ足りなくなりがちなのはツールではなくログそのものなので、保存期間の設定を見直しておくほうが効果があります。
Q6:不正アクセスされても気づかないことはありますか?
あります。攻撃者は気づかれないよう、正規のIDとパスワードでログインし、静かに情報を持ち出すことがあるためです。実際、取引先からの指摘で発覚するケースも少なくありません。だからこそログを残す設定と、多要素認証や検出通知といった「異常に気づける仕組み」を平時から用意しておく必要があります。
まとめ|不正アクセスされたか調べる方法は順番が大事
【この記事のポイント】
・不正アクセスされたか調べる方法は、パソコンやサービスに残っているログを確認すること
・電源を切る・初期化する・駆除を先に実行するのはNG。止めるのは電源ではなく通信
・確認はクラウド・パソコン・サーバー・ネットワーク機器・メール設定・セキュリティソフトの6か所
・クロだった場合は、切り離し→認証情報の変更→範囲の特定→期限内の報告→復旧の順に動く
・個人情報が絡む場合、速報は概ね3〜5日以内、確報は不正アクセスなら60日以内が期限
慣れていなくても、順番どおりに進めれば一次確認はできます。
そのうえで、起きたときに早く気づけるよう、ログの設定と多要素認証を見直しておきましょう。
社内のログが残っているか不安、VPNや社内ネットワークのセキュリティ対策が不安な場合は、ぜひお気軽にご相談ください。