「実際に不正アクセスされた事例が知りたい」
「対策方法を教えて欲しい」
この記事では、実際に起きた不正アクセスの事例や手口対策の順について解説します。
不正アクセスは、年々増加しており、企業規模に関係なく対策すべき脅威です。
「うちみたいな小さい企業には関係ない」と放置してしまうと、想像以上に被害が大きくなる可能性もあります。
【この記事でわかること】
・2026年に実際に起きた不正アクセスの事例6選
・不正アクセスの手口4種類と侵入される原因
・不正アクセスされたときにすぐ行う対応
・不正アクセスを防ぐ企業の対策5つ
自社の不正アクセス対策を見直すきっかけにしてみてください。
また、不正アクセスのニュースを見て「サイバーセキュリティ対策に改めて取り組みたい」という方は、以下の資料も参考になります。
専門知識ゼロ・IT担当者不在でも大丈夫!
中小企業のサイバーセキュリティ対策を、1冊に
「何から始めれば」と調べてみても専門用語ばかり。
最低限おさえたいポイントをこの1冊にまとめました。
この資料でわかること
- 中小企業のサイバー攻撃リスク
- 情報漏えい、踏み台攻撃被害を防ぐ対策の基本
- 放置すると起こる実際の被害事例
- 自社の弱点がわかる15項目のチェックリスト
不正アクセス事例の全体像
事例の前に、発生件数や発生原因を把握しておきましょう。
ここでは、以下のポイントについて解説します。
【この章のポイント】
・不正アクセスの認知件数は7,190件で前年から3割増えている
・手口はパスワードの管理の甘さとフィッシングサイトが上位
・大企業だけでなく数十人規模の組織でも起きている
不正アクセスの認知件数は7,190件で前年から3割増えている
不正アクセス禁止法にもとづき、国は毎年1回、不正アクセス行為の発生状況を公表しています。
2026年3月に公表された最新版によると、2025年(令和7年)の認知件数は7,190件でした。
| 項目 | 件数 |
|---|---|
| 認知件数 | 7,190件(前年比1,832件・34.2%増) |
| 検挙件数 | 431件 |
| 検挙人員 | 248人 |
不正アクセスは減っているどころか、前年から3割以上増えています。
すぐにでも対策を強化、見直すべき問題といえるでしょう。
手口はパスワードの管理の甘さとフィッシングサイトが上位
同じ資料には、他人のIDとパスワードを使って侵入する「識別符号窃用型」の手口の内訳も載っています。
| 手口 | 件数 | 割合 |
|---|---|---|
| パスワードの設定・管理の甘さにつけ込んで入手 | 84件 | 21.1% |
| フィッシングサイトから入手 | 77件 | 19.3% |
| インターネット上に流出・公開されていた識別符号を入手 | 75件 | 18.8% |
| 識別符号を知り得る立場にあった元従業員や知人等による犯行 | 61件 | 15.3% |
| スパイウェア等のプログラムを使用して入手 | 35件 | 8.8% |
いずれもIDとパスワードにまつわる手口です。
高度な攻撃技術ではなく、パスワードの管理が発生原因となっています。
大企業だけでなく数十人規模の組織でも起きている
不正アクセスというと、名前を知っている大企業の話だと感じるかもしれません。
しかし、2026年には約90人分の個人情報を扱っていた小さな組織のパソコンが遠隔操作される事案も起きました。
IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」でも、組織向けの2位に「サプライチェーンや委託先を狙った攻撃」が入っています。
参考:IPA「情報セキュリティ10大脅威 2026」
攻撃側から見れば、対策が手薄な小さな組織や委託先は、大企業へ近づくための踏み台になります。
企業の規模に関わらず、セキュリティ対策は定期的に見直しましょう。
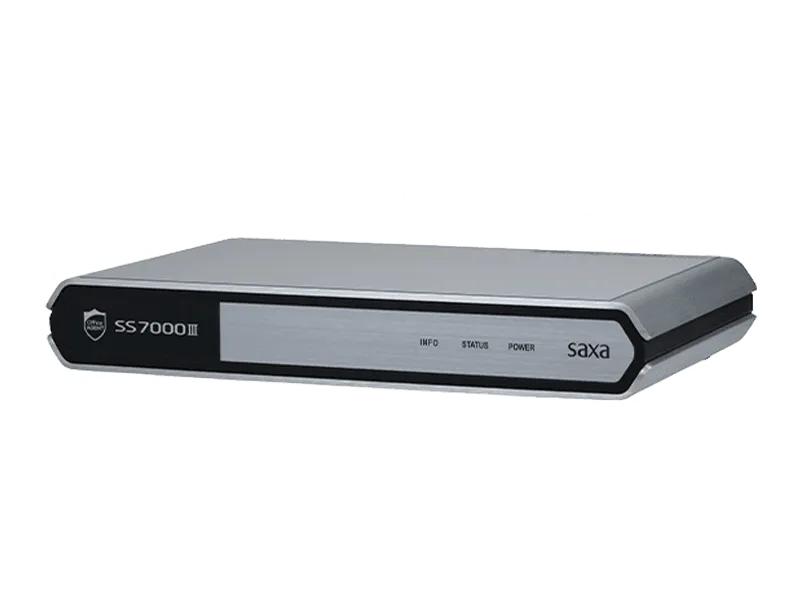
UTMが初期費用0円で導入できる
中小企業のセキュリティ対策に、ウイルス対策とUTMを。
初期費用0円・月額料金で、コストを抑えて導入できます。
不正アクセスの事例6選|2026年に実際に起きた事件
ここからは、2026年に実際に起きた不正アクセスの事例を6件紹介します。
侵入の入口がそれぞれ異なる事案を選びました。
| 事例 | 公表時期 | 入口 | 主な被害 |
|---|---|---|---|
| KDDI | 2026年6月〜7月 | 外部ソフトの未知の脆弱性 | メールアドレス約1,223万人分、うちパスワード約762万人分 |
| イエローハット | 2026年8月 | 予約システムへの不正アクセス | 最大約180万人分の顧客情報が漏えいの可能性 |
| さくらインターネット | 2026年8月 | 顧客アカウントへの不正ログイン | 約136万人分の顧客情報が閲覧された可能性 |
| 東京都の委託先 | 2026年3月 | 委託先へのランサムウェア | 水道13万世帯分+都民1万8000人分が漏えいの恐れ |
| 三井不動産 | 2026年9月 | グループのシステムへの不正アクセス | 最大5万5000件のメールアドレス等が漏えいの可能性 |
| 宮崎県の生徒寮 | 2026年9月 | 業務用パソコンの遠隔操作 | 約90人分の個人情報が流出した可能性 |
事例1|KDDIで1,223万人分のメールアドレスが流出
2026年6月から7月にかけて公表された事例です。
流出したメールアドレスは約1,223万人分、そのうちパスワードは約762万人分でした。
原因は、外部のシステム事業者のソフトウェアにあった脆弱性です。
しかも、開発元自身が把握していなかった「未知の脆弱性」でした。
| 【詳細】 ・対象はビッグローブ・ニフティ・JCOM・中部テレコミュニケーション・KDDIウェブコミュニケーションズ・STNetの6社に提供していたメールシステム ・不正アクセスは5月16日に始まり、取引先からの通報を受けて6月17日に被害を確認 ・6月23日の発表時点では、最大1,422万件が流出した可能性としていた |
出典:読売新聞オンライン「KDDI個人情報流出、メールアドレス1223万人分・パスワードは762万人分…「未知の脆弱性」が原因」
自社が更新を欠かさなくても、外部サービスの弱点までは防げないという事例です。
事例2|イエローハットで最大180万人分の顧客情報が漏えい
2026年8月28日に公表された事案です。
自社サイトへの不正アクセスにより、最大で約180万人分の顧客情報が漏えいした可能性があります。
入口になったのは、オイル交換などの日時や店舗を予約するシステムでした。
| 【詳細】 ・8月18日に予約システムへの不正アクセスがあり、調査の結果として判明 ・対象はポイントカードやアプリ会員の一部で、名前・電話番号・メールアドレスなど ・クレジットカード情報は流出していない ・同年4月にも、子会社の「2りんかんイエローハット」で不正アクセスによる漏えいが発生 |
顧客が使うWebシステムも、社内システムと同じ重さで守る必要があります。
事例3|さくらインターネットで136万人分の顧客情報が閲覧された可能性
2026年8月19日に公表された事案です。
社内の販売管理システムにあった約136万人分の顧客情報が、閲覧された可能性があります。
入口は顧客アカウントへの不正ログインでした。
| 【詳細】 ・8月9日にサーバーの異常を検知し、583のアカウントに不正ログインがあったことが判明 ・その後の調査で、9日以前に販売管理システムにも不正アクセスがあったことが判明 ・閲覧された恐れがあるのは、氏名や住所、電話番号など ・発表時点では、情報が悪用された被害は確認されていない |
アカウントが1つ破られると社内システムまで届いてしまう、という事例です。
事例4|東京都の委託先が攻撃され13万世帯分が漏えいの恐れ
2026年3月に公表された事案です。
都内の水道使用者名など最大13万世帯分と、都民1万8000人分の情報が漏えいした恐れがあります。
原因は、都が業務を委託していた調査会社が不正アクセスを受けたことでした。
| 【詳細】 ・調査会社「シード・プランニング」が3月2日に不正アクセスを受け、ランサムウェアで一部ファイルが暗号化された ・都は6日夕に水道13万世帯分、9日に別の5事業分について漏えいの恐れを発表 ・がん検診の調査で住民基本台帳から抽出した都民1万8000人分の住所・氏名・年齢・性別や、中小企業156社の連絡先などが対象 ・9日夜の時点で、第三者への情報流出の事実は確認されていない |
自社のシステムが無事でも、委託先から情報が漏れる構図が見て取れます。
同じ構図は、2026年7月に公表された福岡大学の事案でも起きました。就職活動の筆記試験対策サイトを運営する委託先企業が不正アクセスを受け、最大で学生3万3668人分の情報が漏えいした可能性があります。
参考:読売新聞オンライン「福岡大学、学生3万3668人の個人情報漏えいか…就活の筆記試験対策サイト運営する企業が不正アクセス受け」
事例5|三井不動産で最大5万5000件のメールアドレス等が漏えいの可能性
2026年9月1日に公表された事案です。
役員・従業員と取引先など、最大5万5000件の個人情報が漏えいした可能性があります。
入口はグループのシステムへの不正アクセスで、8月28日に情報の一部が外部から閲覧された可能性を確認しました。
| 【詳細】 ・同社とグループ会社の役員・従業員の氏名やメールアドレスなどが最大1万9000件 ・取引先など社外関係者のメールアドレスなどが最大3万6000件 ・業務に関連する情報やパスワードの漏えいは確認されていない ・同社は、社員などを装った不審なメールに注意するよう呼びかけている |
メールアドレスの流出でも、取引先へのなりすましにつながるという事例です。
なりすましメールの見分け方は「フィッシング詐欺の実例一覧|最新の手口・有名事例とメール・SMSの見分け方を解説」で解説しています。
事例6|宮崎県の生徒寮で業務用パソコンが遠隔操作される
2026年9月6日に公表された事案です。
入寮者と職員の計約90人分の個人情報が流出した可能性があります。
原因は、生徒寮の運営を委託された公益財団法人の業務用パソコンが不正アクセスを受け、一時的に外部から遠隔操作されたことでした。
| 【詳細】 ・2020年度から2026年度の入寮者76人の氏名・住所・保護者連絡先などが対象 ・2024年度から2026年度の職員10人の氏名なども保存されていた ・情報流出の形跡はないものの、遠隔操作中に流出した可能性がある ・同会は県警に相談してパソコンを調査した |
数十人規模の組織でも、パソコン1台から情報が危険にさらされるという事例です。
中小企業でも、セキュリティ対策は必要不可欠といえるでしょう。
不正アクセスの手口4種類と侵入される原因
ここでは不正アクセスの手口の種類や原因とセットで整理します。
| 手口 | 侵入される原因 | 該当する事例 |
|---|---|---|
| リスト型攻撃 | IDとパスワードの使い回し | 事例3 |
| フィッシング | 偽サイトに認証情報を入力してしまう | 事例5(流出後のなりすましに注意) |
| 脆弱性の悪用 | 機器やソフトの更新が止まっている、外部ソフトの弱点 | 事例1 |
| マルウェア感染 | 不審なファイルの実行、端末対策の不足 | 事例4・事例6 |
ID・パスワードの使い回しを狙うリスト型攻撃
リスト型攻撃とは、どこかから流出したIDとパスワードの組み合わせを使い、別のサービスに次々とログインを試す手口です。
同じパスワードを複数のサービスで使い回していると、1か所の流出が全部の鍵になってしまいます。
前述の統計でも「インターネット上に流出していた識別符号を利用したもの」が75件(18.8%)を占めていました。
事例3のように、正規のIDとパスワードでログインされると、システム側からは正しい利用者に見えます。
侵入そのものを異常として検知しにくいところが、この手口のやっかいな点です。
フィッシングメールで認証情報を盗む手口
フィッシングは、本物そっくりのメールやログイン画面で、IDとパスワードを入力させる手口です。
統計では、フィッシングサイトで入手した認証情報による不正アクセスが77件(19.3%)と、手口の2番目に多い区分でした。
事例5で三井不動産が注意を呼びかけたように、流出したメールアドレスは次のフィッシングの材料にもなります。
【フィッシングで狙われやすい場面】
・取引先や社内の担当者を装ったメール
・「アカウントが停止されます」といった期限つきの通知
・請求書や見積書の確認を促す添付ファイル
人の注意力だけで100%見抜くのは現実的ではありません。
メールの入口でブロックする仕組みと、社内で共有する運用の両方が必要になります。
VPN機器やソフトウェアの脆弱性の悪用
脆弱性とは、機器やソフトに残っているセキュリティ上の弱点のこと。
とくに社外から社内へつなぐVPN機器は、インターネットに面しているぶん狙われやすい設備です。
IPAの「情報セキュリティ10大脅威 2026」でも、組織向けの4位に「システムの脆弱性を悪用した攻撃」が入っています。
参考:IPA「情報セキュリティ10大脅威 2026」
【脆弱性が放置される典型パターン】
・導入したときのまま、ファームウェアを一度も更新していない
・サポートが終了した機器を使い続けている
・誰が管理しているのか社内で決まっていない
機器は買った時点が最も安全で、そこから時間とともに弱くなっていきます。
「動いているから問題ない」という判断がいちばん危ういと考えてください。
マルウェア感染による端末の遠隔操作
マルウェアに感染すると、端末が外部から操作されることがあります。
事例6の生徒寮のパソコンは、まさに一時的に遠隔操作された状態でした。
こうなると、その端末に保存されているファイルはもちろん、端末から入れる共有フォルダやクラウドサービスもまとめて危険にさらされます。
さらに、その端末が別の組織を攻撃する「踏み台」として使われることもあるのです。
被害者であると同時に、加害者側に立たされてしまう点には注意が必要です。
サイバー攻撃の手口については、以下の資料も参考にしてください。
不正アクセスされたらすぐに行う4つの対応
実際に不正アクセスが疑われたときは、動く順番で結果が変わります。
慌てて電源を落とすと、原因を追う手がかりが消えてしまうためです。
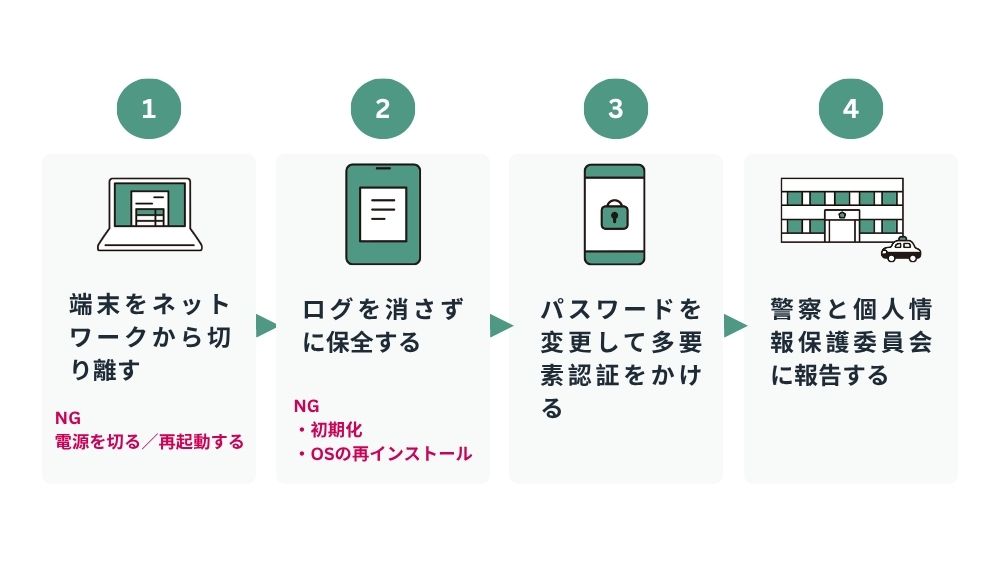
次の4つを、この順番で進めましょう。
【この章のポイント】
・端末をネットワークから切り離す
・ログを消さずに保全する
・パスワードを変更して多要素認証をかける
・警察と個人情報保護委員会に報告する
端末をネットワークから切り離す
まず、疑わしい端末をネットワークから切り離します。
有線ならLANケーブルを抜き、無線ならWi-Fiをオフにしてください。
被害を他の端末や共有フォルダへ広げないための応急処置です。
このとき、電源は落とさないほうが望ましいとされています。
メモリ上にしか残っていない情報が消えてしまうからです。
ログを消さずに保全する
次に、何が起きたのかを示すログを守ります。
パソコンやサーバー、ネットワーク機器には、いつ誰がどこからアクセスしたのかという記録が残っています。
【保全しておきたいログの例】
・サーバーやクラウドサービスのログイン履歴
・ネットワーク機器やUTMの通信ログ
・メールの送受信履歴
・端末のイベントログ
再インストールや初期化を先に行うと、ログが消えてしまう可能性があります。
パスワードを変更して多要素認証をかける
侵入に使われたアカウントのパスワードを変更します。
同じパスワードを使い回していた他のサービスも、あわせて変更が必要です。
そのうえで、多要素認証を有効にしてください。
パスワードだけの状態に戻してしまうと、同じ手口でまた入られます。
警察と個人情報保護委員会に報告する
個人情報の漏えいが疑われる場合は、外部への報告も必要になります。
個人情報保護法では、一定の場合に個人情報保護委員会への報告と本人への通知が義務づけられているためです。
| 【個人情報が漏えいした例】 ・ECサイトからクレジットカード番号を含む個人データが漏えいした ・送金や決済機能のあるウェブサービスのログインIDとパスワードの組み合わせを含む個人データが漏えいした |
報告を怠ると、行政処分や罰則を受けるだけでなく、さらに被害が拡大する可能性があります。
スムーズに報告できるように、日頃から対応フローを整えておきましょう。
対応の流れ全体は「インシデント対応フローとは?6ステップとフロー図の作り方を解説」もあわせてご覧ください。
UTMが初期費用0円で導入できる
中小企業のセキュリティ対策に、ウイルス対策とUTMを。
初期費用0円・月額料金で、コストを抑えて導入できます。
不正アクセスを防ぐ企業の対策5つ
不正アクセスへの対策を5つに整理します。
【この章のポイント】
・ID・パスワードの使い回しをやめる
・多要素認証を設定する
・OSとソフトウェア、ネットワーク機器を最新の状態にする
・UTMで社内ネットワークの入口をまとめて守る
・エンドポイント対策でマルウェアの感染を止める
ID・パスワードの使い回しをやめる
もっとも効果が大きく、費用もかからない対策です。
業務で使うサービスごとに違うパスワードを設定してください。
【パスワード運用の最低ライン】
・業務用と私用でパスワードを共有しない
・退職者のアカウントは当日中に停止する
・共有アカウントを減らし、誰が使ったか追えるようにする
・パスワード管理ツールで覚える負担を減らす
「複雑にする」よりも「使い回さない」ほうが優先度は高いといえます。
多要素認証を設定する
パスワードが漏れても、もう1つの確認があれば侵入は止まります。
アプリの確認コードや生体認証を組み合わせる方法が一般的です。
まずは、外部からログインできるサービスから設定していきましょう。
【優先して設定したいサービス】
・業務メール、グループウェア
・クラウドストレージ、業務システム
・VPNや管理者アカウント
管理者アカウントは、被害の大きさから見て最優先です。
OSとソフトウェア、ネットワーク機器を最新の状態にする
脆弱性への対策は、更新を続けること以外にありません。
パソコンのOSやソフトだけでなく、ルーターやVPN機器のファームウェアも対象です。
【更新まわりで決めておくこと】
・機器ごとの管理担当者
・更新のタイミング(月1回など)
・サポート終了日の把握と入れ替え計画
サポートが終了した機器は、弱点が見つかっても直りません。
更新できない機器が残っているなら、入れ替えを検討する時期です。
UTMで社内ネットワークの入口をまとめて守る
UTMは、ファイアウォールやWebフィルタリング、不正侵入防止などをひとまとめにしたネットワーク機器です。
社内とインターネットの境目に置くことで、怪しい通信を入口で止められます。
情シス担当者が兼任で、機器ごとに個別設定していく余裕がない企業ほど効果を実感しやすい対策です。
エンドポイント対策でマルウェアの感染を止める
入口を固めても、持ち出したノートパソコンや自宅の回線から感染することはあります。
そこで、端末そのものを守るセキュリティソフトが必要になります。
事例6のような遠隔操作は、端末側で不審な動きを止められれば被害を小さくできる場面です。
弊社ではウイルス対策ソフトを取り扱っており、UTMと組み合わせて「入口」と「端末」の両方を守る構成をおすすめしています。
不正アクセス禁止法で禁止されている行為と罰則
不正アクセスは、法律で明確に禁止された行為です。
社内教育の場面でも、「やってはいけない」の根拠として説明できると話が早くなります。
ここでは、不正アクセス禁止法(不正アクセス行為の禁止等に関する法律)の内容を確認しておきましょう。
【この章のポイント】
・他人のID・パスワードを使ってログインする行為
・セキュリティホールを突いて侵入する行為
・罰則と実際に逮捕された事例
他人のID・パスワードを使ってログインする行為
不正アクセス禁止法の第3条は「何人も、不正アクセス行為をしてはならない」と定めています。
そして第2条第4項で、他人の識別符号(IDやパスワード)を入力してログインする行為が不正アクセス行為に当たると規定されています。
出典:e-Gov法令検索「不正アクセス行為の禁止等に関する法律」
退職した社員が在職中のIDでログインしたり、同僚のパスワードで社内システムに入ったりする行為も、許諾がなければ対象です。
セキュリティホールを突いて侵入する行為
IDとパスワードを使わない侵入も禁止されています。
第2条第4項第2号・第3号では、アクセス制御機能による制限を免れる情報や指令を入力して侵入する行為が不正アクセス行為に含まれます。
いわゆる脆弱性(セキュリティホール)を突いた侵入がこれにあたります。
さらに、次の行為も個別に禁止されています。
| 条文 | 禁止されている行為 |
|---|---|
| 第4条 | 他人の識別符号を不正に取得する行為 |
| 第5条 | 他人の識別符号を提供する行為(正当な理由がある場合を除く) |
| 第6条 | 不正に取得された他人の識別符号を保管する行為 |
| 第7条 | アクセス管理者になりすまして識別符号の入力を求める行為(フィッシング) |
フィッシングサイトの公開やフィッシングメールの送信も、この法律で禁止されている点は押さえておきたいところです。
罰則と実際に逮捕された事例
罰則は次のとおりです。
| 条文 | 対象 | 法定刑 |
|---|---|---|
| 第11条 | 不正アクセス行為(第3条違反) | 3年以下の拘禁刑または100万円以下の罰金 |
| 第12条 | 識別符号の不正取得・提供・保管、フィッシング(第4条〜第7条違反) | 1年以下の拘禁刑または50万円以下の罰金 |
| 第13条 | 第5条違反のうち第12条第2号に当たらないもの | 30万円以下の罰金 |
実際に検挙もされています。
前述の政府公表資料によると、令和7年の検挙件数は431件、検挙人員は248人でした。
2026年7月には、複合カフェ「快活CLUB」へのサイバー攻撃をめぐり、18歳が不正アクセスの疑いで逮捕されたと報じられています。
参考:読売新聞オンライン「「快活CLUB」サイバー攻撃、新たに18歳を不正アクセス容疑で逮捕」
「試しにログインしてみただけ」でも法律違反になり得ます。
社内のルールとしても、他人のアカウントを使わないことを明文化しておきましょう。
専門知識ゼロ・IT担当者不在でも大丈夫!
中小企業のサイバーセキュリティ対策を、1冊に
「何から始めれば」と調べてみても専門用語ばかり。
最低限おさえたいポイントをこの1冊にまとめました。
この資料でわかること
- 中小企業のサイバー攻撃リスク
- 情報漏えい、踏み台攻撃被害を防ぐ対策の基本
- 放置すると起こる実際の被害事例
- 自社の弱点がわかる15項目のチェックリスト
不正アクセスに関するよくある質問
最後に不正アクセスの事例についてよくある質問を紹介します。
不正アクセスで有名な事件は?
大手企業や自治体の事案が繰り返し報じられており、規模の大きさから記憶に残りやすい傾向があります。ただ、有名かどうかより「どの入口から入られたか」を見るほうが自社の対策には役立ちます。
最近の不正アクセス事例は?
2026年8月にさくらインターネットで約136万人分の顧客情報が閲覧された可能性が公表され、9月には三井不動産で最大5万5000件の個人情報が漏えいした可能性が発表されました。同じく9月には、宮崎県の県立学校生徒寮の業務用パソコンが遠隔操作される事案も起きています。
不正アクセスに当たる行為とは?
他人のIDとパスワードを使ってログインする行為と、脆弱性を突いて制限を免れて侵入する行為です。さらに、識別符号の不正な取得・提供・保管や、アクセス管理者になりすまして入力を求めるフィッシングも禁止されています。
不正アクセスの被害届は出せる?
出せます。各都道府県警察本部にサイバー犯罪の相談窓口が設けられており、被害届の提出前でも相談が可能です。相談の際はログや不審なメールなどの記録が判断材料になるため、ログを消さずに保全する対応を先に行ってください。
不正アクセスの事例から自社の対策を見直しましょう
最後に、この記事の要点をまとめます。
【この記事のまとめ】
・令和7年の不正アクセスの認知件数は7,190件で、前年から34.2%増えている
・手口はパスワードの管理の甘さ、フィッシングサイト、流出した認証情報の利用が上位を占める
・2026年の事例6件は、入口が「外部ソフトの脆弱性」「予約システム」「アカウント」「委託先」「社内システム」「業務用パソコン」と幅広い
・被害が疑われたら、切り離す→ログを保全する→パスワード変更と多要素認証→報告の順で動く
・対策は、使い回しをやめる・多要素認証・更新・UTM・エンドポイント対策の5つから着手する
不正アクセスの事例を読むときは、被害額や件数よりも「どこから入られたか」に注目してみてください。
そこが、自社で今週から手を付けられる場所だからです。
弊社では、中小企業向けのUTMやセキュリティソフトの導入から運用までをお手伝いしています。
自社のネットワークのどこが弱いのかを整理したい段階でも構いませんので、お気軽にご相談ください。