「ゼロトラストって、結局うちは何をすればいいんだろう」
「7つの要件と言われても、どれが足りていないのか分からない」
サイバーセキュリティ対策に取り組む際、このような悩みを抱えている方もいるのではないでしょうか。
まず、ゼロトラストとは「社内も社外も無条件には信頼せず、アクセスのたびに確認する」という考え方です。
この記事では、ゼロトラストや7つの要件について以下の内容を解説しています。
【この記事でわかること】
・ゼロトラストの意味と境界型セキュリティの違い
・7つの要件について
・ゼロトラストに基づいたセキュリティ対策
自社のセキュリティ対策をするうえで、ゼロトラストの考え方を取り入れたいという方は、ぜひ参考にしてください。
また、基本的なサイバーセキュリティ対策については、以下の資料でも解説しています。
専門知識ゼロ・IT担当者不在でも大丈夫!
中小企業のサイバーセキュリティ対策を、1冊に
「何から始めれば」と調べてみても専門用語ばかり。
最低限おさえたいポイントをこの1冊にまとめました。
この資料でわかること
- 中小企業のサイバー攻撃リスク
- 情報漏えい、踏み台攻撃被害を防ぐ対策の基本
- 放置すると起こる実際の被害事例
- 自社の弱点がわかる15項目のチェックリスト
ゼロトラストとは?社内も信頼しない考え方
まず、ゼロトラストの意味や境界型セキュリティとの違いについて押さえておきましょう。
7つの要件が理解しやすくなります。
【この章でわかること】
・ゼロトラストの意味
・境界型セキュリティとの違い
・1つの製品では実現できない理由
「毎回確認する」がゼロトラストの基本
ゼロトラストとは、社内ネットワークの内側にも脅威がいる前提に立ち、データや機器といった単位で守りを固める考え方です。
簡単に言えば、社内からのアクセスでも「とりあえず信頼する」のをやめることです。
アクセスのたびに「本人かどうか」「会社が把握している端末かどうか」を確かめてから通します。
【公的機関によるゼロトラストの説明】
| 発行元 | 説明の要点 |
|---|---|
| 総務省 | 内部ネットワーク内にも脅威が存在しうるという考えのもと、データや機器等の単位でのセキュリティ強化をうたった考え方 |
| 東京都 | 「全てを信頼しない」という考え方を前提としたネットワークセキュリティ。特定の技術や製品を示す言葉ではない |
ゼロトラストというワードだけ見ると、新しい製品や技術を思い浮かべる方もいるため、「考え方」として説明しているのがポイントです。
境界型との違いは「どこで守るか」
ゼロトラストは、境界型セキュリティと比較されます。
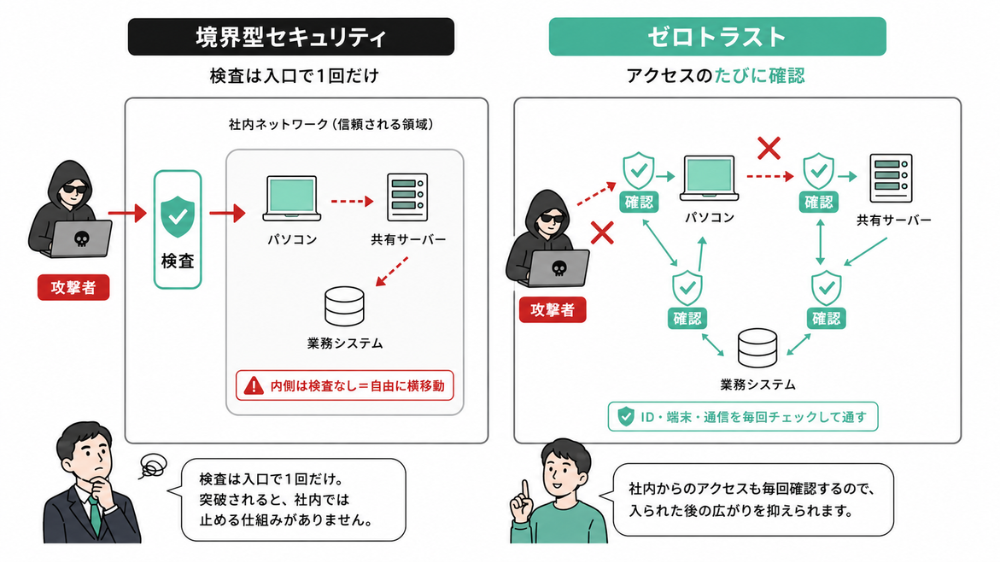
境界型セキュリティは「社内は安全、社外は危険」という前提で、出入口に防御を集めるやり方でした。
対してゼロトラストは、場所を問わずアクセスのたびに確認します。
【境界型セキュリティとゼロトラストの違い】
| 比較軸 | 境界型セキュリティ | ゼロトラスト |
|---|---|---|
| 守る場所 | 社内と社外の境目(出入口) | すべてのアクセス経路 |
| 信頼の前提 | 社内ネットワークは信頼できる | 社内も社外も信頼しない |
| 認証のタイミング | 入口で1回 | アクセスのたびに毎回 |
| 得意なこと | 外部からの侵入を止める | 侵入後の被害拡大を抑える |
| 弱いこと | 内側に入られると一気に広がる | 設計・運用の手間がかかる |
境界型の弱点は、内側に入られると被害が横に広がってしまうことです。
社内のサーバーや共有フォルダは「社内からのアクセス」として信頼されます。
攻撃者にとっては動きやすく、企業としては守りにくいため、ゼロトラストの考え方が有効です。
1つの製品では実現できない
「ゼロトラスト対応」とうたう製品を1つ入れれば完成、というものではありません。
デジタル庁の資料でも、ゼロトラストは「特定の実装やソリューションを指すものではない」と明記されています。
【よくある3つの誤解】
・製品を1つ導入すれば完成する(実際は複数の対策の組み合わせ)
・VPNを廃止することがゴール(実際はVPNの守り方を変えるのが本質)
・既存のUTMやセキュリティソフトが無駄になる(実際は構成要素として活きる)
出典:デジタル庁「ゼロトラストアーキテクチャ適用方針」
考え方だからこそ、「では何を守るのか」を整理したものが7つの要件になります。
ゼロトラストを意識して、ネットワークの境界と端末を守るなら、UTMやウイルス対策ソフトの見直しがおすすめです。
UTMが初期費用0円で導入できる
中小企業のセキュリティ対策に、ウイルス対策とUTMを。
初期費用0円・月額料金で、コストを抑えて導入できます。
ゼロトラストが必要になった3つの理由
ゼロトラストが必要になった主な理由について紹介します。
それぞれ見ていきましょう。
【ゼロトラストが必要になった3つの理由】
・理由1|「社内」の境界が消えた
・理由2|侵入口の6割以上はVPN機器
・理由3|取引先経由の攻撃が増えている
理由1|「社内」の境界が消えた
クラウドとテレワークが当たり前になり、「社内」という境界がなくなったため、ゼロトラストという考え方が生まれました。
【境界が消えた要因】
・業務データがクラウドサービス上に置かれるようになった
・自宅や外出先の回線から業務システムへつなぐ働き方が定着した
・会社が管理していない回線・端末が業務に入り込むようになった
守る対象が外に散らばった以上、出入口だけを固めても守り切れないということです。
理由2|侵入口の6割以上はVPN機器
境界を守るための装置そのものが狙われている点もゼロトラストが必要になった理由です。
警察庁の令和7年のまとめでは、ランサムウェア被害の侵入経路としてVPN機器が6割以上を占めました。
【ランサムウェア被害の実態(令和7年)】
| 項目 | 数値 |
|---|---|
| 被害報告件数 | 226件(依然として高水準) |
| 侵入経路 | VPN機器が6割以上 |
| 復旧期間 | 1か月未満で復旧できた組織は5割強にとどまる |
| 復旧費用 | 総額1,000万円以上を要した組織が5割超 |
VPNを突破されれば、その先は「信頼された社内」です。
半数近くが復旧に1か月以上かかっている現実を見ると、入られる前提で備える必要があるといえます。
理由3|取引先経由の攻撃が増えている
取引先や委託先を経由した攻撃が増えているのも背景のひとつです。
IPAの「情報セキュリティ10大脅威 2026」でも、その傾向が見て取れます。
【情報セキュリティ10大脅威 2026(組織)の注目順位】
・1位:ランサム攻撃による被害(11年連続)
・2位:サプライチェーンや委託先を狙った攻撃(8年連続)
・8位:リモートワーク等の環境や仕組みを狙った攻撃(6年連続)
出典:IPA「情報セキュリティ10大脅威 2026」
取引先の1社としてつながっている以上、小規模でセキュリティ対策ができていない会社は踏み台にされやすいです。
「自社の中だけ守れば安全」が通じなくなった、というのがゼロトラストの出発点になります。
サイバー攻撃36種類を、6つの型で理解!
世の中に数多くあるサイバー攻撃を、ピックアップ
「サイバー攻撃ってどんなものがあるの?」種類が多すぎて把握できない。
そんな方に向けて、大まかな特徴をまとめました。
この資料でわかること
- 攻撃者の目的(なぜ狙われるのか)
- サイバー攻撃36種類を6つに分類した全体像
- 型ごとの「手口・被害・具体的な対策」
- 押さえたい4つの対策の全体像
ゼロトラストの7つの要件
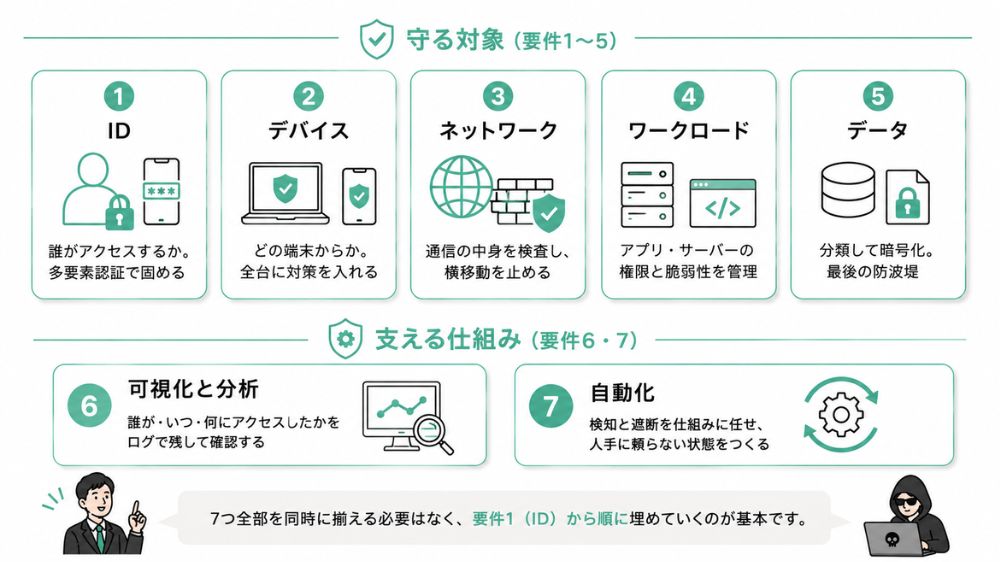
7つの要件とは、守るべき対象を7つに分けた分類のことです。
1つずつ中身を見ていきましょう。
【ゼロトラストの7つの要件】
・要件1|ID(誰がアクセスするか)
・要件2|デバイス(どの端末から)
・要件3|ネットワーク(通信の中身)
・要件4|ワークロード(アプリ・サーバー)
・要件5|データ(守りたい本体)
・要件6|可視化と分析(ログ)
・要件7|自動化(人手を減らす)
要件1|ID(誰がアクセスするか)
7つの中で最初に手をつけるべきなのが、IDの管理です。
毎回確認する仕組みも、土台となるIDが乗っ取られていては意味がありません。
【この要件でやること】
・誰がアクセスしているかをアカウント単位で特定する
・多要素認証を有効にして、パスワード頼みをやめる
・退職者・異動者のアカウントを速やかに止める
IDを奪われると、ほかの6つをどれだけ固めても正規利用者として通されてしまいます。
まずはIDを管理できる体制を整えましょう。
要件2|デバイス(どの端末から)
次に確認するのが、つないでくる端末そのものの安全性です。
会社が把握していない端末や、更新が止まったパソコンは格好の入口になります。
【この要件でやること】
・会社が把握・管理している端末だけ接続を許可する
・OSや業務ソフトを最新の状態に保つ
・全端末にセキュリティソフトを入れてマルウェアを検知する
怖いのは「1台だけ対策が抜けていた」というパターンです。
その1台からマルウェアが入り込み、社内に広がっていくケースは珍しくありません。
対策として、自社のウイルス対策ソフトを見直すのもおすすめです。
ウイルス対策ソフトの詳細についてはこちらをご覧ください。
要件3|ネットワーク(通信の中身)
3つ目は、通信を検査して被害の横移動を止める領域です。
ゼロトラストになっても、ネットワークの防御が不要になるわけではありません。
【この要件でやること】
・通信を暗号化し、経路にかかわらず中身を検査する
・社内ネットワークを分割して、感染時の横移動を止める
・不審な通信を検知して遮断する
ここを担当するのが、UTMやセキュリティスイッチです。
ネットワークの対策を行うのであれば、まずはUTMやセキュリティスイッチの導入を検討してみてください。
▶ UTMはこちら
要件4|ワークロード(アプリ・サーバー)
4つ目は、業務アプリやサーバーなど「動いているシステム」を守る領域になります。
利用者を確認できても、システム側に穴があれば入られてしまうためです。
【この要件でやること】
・サーバー・業務アプリごとにアクセス権限を分ける
・公開された脆弱性を放置せず、修正プログラムを当てる
・想定外の利用や設定変更に気づけるようにする
とくに社外からつなげるシステムは、修正が遅れるとそのまま狙われます。
権限を分けておけば、1つ破られても被害を1か所で止められるのが強みです。
要件5|データ(守りたい本体)
5つ目は、最終的に守りたいデータそのものへの対策です。
すべて突破されたときに残る、最後の防波堤にあたります。
【この要件でやること】
・機密度に応じてデータを分類する
・保存時・送信時に暗号化する
・持ち出しと外部共有のルールを決めて周知する
分類がないと、どこに重要データがあるのか誰も把握できません。
暗号化まで済んでいれば、持ち出されても即座には悪用されないでしょう。
要件6|可視化と分析(ログ)
6つ目は、誰が・いつ・どこから・何にアクセスしたかを残す仕組みづくりです。
記録がなければ、侵入されても気づけません。
【この要件でやること】
・機器・クラウドサービスのログを残す設定にする
・複数の機器のログをまとめて確認できるようにする
・平常時を把握し、異常の予兆に気づけるようにする
前述のとおり、復旧に1か月以上かかった組織は半数近くにのぼります。
発見が遅れるほど被害も費用も膨らむため、ログは必須の備えです。
要件7|自動化(人手を減らす)
最後は、検知した異常への対応を人手に頼らない仕組みです。
担当者が少ない会社ほど、効果を実感しやすい要件になります。
【この要件でやること】
・不審な通信や端末を自動で遮断する
・定型的な確認・対応を仕組みに任せる
・夜間・休日でも防御が働く状態にする
情シス担当者が総務や経理と兼任という会社で、24時間の目視監視は現実的ではありません。
自動化はぜいたくな要件ではなく、人手不足を補うための現実的な手段です。
「セキュリティ機器を見直したい」「費用感を確認したい」という方は、お気軽にご相談ください。
UTMが初期費用0円で導入できる
中小企業のセキュリティ対策に、ウイルス対策とUTMを。
初期費用0円・月額料金で、コストを抑えて導入できます。
公的機関はゼロトラストをどう定義している?
ここまでの7つの要件は、民間で広く使われている分類です。
公的機関ではゼロトラストをどう定義しているのか、比較してみてましょう。
【この章で比べるもの】
・NISTが示す7つの原則
・デジタル庁が示す6つの方針
NISTが示す7つの原則
ゼロトラストの国際的な基準文書とされるのが、米国国立標準技術研究所(NIST)のSP 800-207です。
ここでは、前提となる7つの原則が示されています。
【NISTが示す7つの原則(要約)】
・すべてのデータ・サービスをリソースとみなす
・ネットワークの場所にかかわらず、すべての通信を保護する
・リソースへのアクセスはセッション単位で許可する
・アクセスの可否は動的なポリシーで判断する
・すべての資産の状態を継続的に監視する
・認証と認可はアクセスを許可する前に厳格に実施する
・資産や通信の状態を可能な限り集め、防御の改善に活かす
出典:NIST「SP 800-207 Zero Trust Architecture」
7つの要件が「何を守るか」なのに対して、7つの原則は「どう守るか」を示すものです。
どちらも7で紛らわしいのですが、別ものと整理しておくと混乱しません。
デジタル庁が示す6つの方針
国内では、デジタル庁が政府情報システム向けの適用方針を公開しています。
こちらは6つの基本方針としてまとめられました。
【デジタル庁が示す6つの基本方針】
・リソースを識別し、特定できる状態にする
・主体の身元確認・当人認証を実施する
・ネットワークを保護する
・リソースの状態を確認する
・アクセス制御ポリシーで評価し、アクセス管理をする
・リソースとアクセスを観測する
出典:デジタル庁「ゼロトラストアーキテクチャ適用方針」
身元確認はID、状態確認はデバイスとサービス、観測はログなど呼び方が異なりますが、やることは7つの要件と重なっているのが分かります。
中小企業のゼロトラスト導入5ステップ
7つを同時に揃えるのは、中小企業には現実的ではありません。
効果が大きく、費用の負担が小さい順に進めていきましょう。
【導入の5ステップ】
・ステップ1|守るものを洗い出す
・ステップ2|多要素認証でIDを固める
・ステップ3|全端末にセキュリティソフトを入れる
・ステップ4|UTMとセキュリティスイッチで通信を守る
・ステップ5|ログを残して見る仕組みをつくる
ステップ1|守るものを洗い出す
最初にやるのは製品選びではなく、現状の棚卸しです。
デジタル庁の方針でも、出発点は「リソースを識別し、特定できる状態にする」こととされています。
【最初に棚卸しするもの】
・利用中のクラウドサービスとアカウントの一覧
・業務で使う端末の台数・持ち主・OSのバージョン
・持ち出しや外部共有をしている重要データ
やってみると、退職者のアカウントが生きていた、把握していない端末があった、といった穴が見つかります。
ここで見つかる穴は、漏れなく対策しましょう。
ステップ2|多要素認証でIDを固める
要件1にあたる多要素認証は、費用対効果が高いです。
多くのクラウドサービスに標準で備わっているため、設定するだけで済むケースも少なくありません。
【まずやること】
・管理者アカウントから多要素認証を有効にする
・パスワードの使い回しをやめる
・退職・異動時にアカウントを止めるフローを決める
パスワードだけの認証では、漏れた瞬間に正規利用者として入られてしまいます。
ゼロトラストの第一歩として、まずここから着手してください。
ステップ3|全端末にセキュリティソフトを入れる
要件2にあたる、端末側の底上げです。
対策の抜けた端末が1台でもあると、そこが入口になってしまいます。
【端末側で整えること】
・全端末にセキュリティソフト(ESET)を入れて状態をそろえる
・OS・業務アプリの更新を止めない
・私物端末を業務に使う場合のルールを決める
「重要な端末だけ」という運用は、危険です。
台数分をまとめて管理できる形にしておきましょう。
ステップ4|UTMとセキュリティスイッチで通信を守る
要件3にあたる、ネットワーク側の対策です。
ゼロトラストに寄せても、通信を検査する仕組みは残しておく必要があります。
【ネットワーク側で整えること】
・UTMで出入口の通信を検査し、不正な通信を遮断する
・セキュリティスイッチで社内の横移動(感染拡大)を止める
・ゲスト用と業務用のネットワークを分ける
見落とされがちなのが、入られた後の社内の動きです。
VPN経由で1台に入られただけで、そこから共有サーバーや他部署のパソコンへ広がってしまいます。
UTMやセキュリティスイッチを活用して対策しましょう。
ステップ5|ログを残して見る仕組みをつくる
最後が、要件6・7にあたる記録と自動化になります。
ここまで進めば、7つのうち5つはカバーできている状態です。
【運用として続けること】
・機器・クラウドサービスのログを残す設定にする
・確認する頻度と担当を決める
・検知と遮断を自動化し、人手を減らす
残るワークロードとデータの対策は、次の段階で構いません。
まずはこの5ステップを回して、弱いところから順に埋めていきましょう。
UTMやウイルス対策ソフトの詳細は、以下のページをご覧ください。
ゼロトラスト導入でよくある3つの失敗
メリットだけでなく、つまずきやすい点も知っておくと安心です。
【よくある3つの失敗】
・失敗1|全部いっぺんに入れて費用が膨らむ
・失敗2|厳しくしすぎて現場が止まる
・失敗3|入れて終わりで運用が止まる
失敗1|全部いっぺんに入れて費用が膨らむ
失敗しやすいのが、7つの要件を製品でまとめて埋めようとするケースです。
【費用が膨らむパターン】
・7要件に対応する製品を一括で導入しようとする
・既存のUTMやセキュリティソフトが使えるのに入れ替える
・自社の規模に対して過剰な機能まで契約する
ゼロトラストは段階的に進められる考え方です。
いまある資産で満たせる要件を確かめてから、足りない分だけ足してください。
失敗2|厳しくしすぎて現場が止まる
2つ目は、セキュリティを優先するあまり業務効率が落ちるパターンです。
【現場が困る例】
・認証の回数が増えすぎて日常業務のテンポが落ちる
・例外的なアクセスの申請窓口がなく、業務が止まる
・ルールだけ決めて周知せず、現場が抜け道を探す
厳しくすること自体が目的になると、結局は形だけの対策になります。
重要なシステムから段階的に進めるのが、現実的です。
失敗3|入れて終わりで運用が止まる
3つ目は、導入直後は動いていた運用が続かないケースです。
【運用が止まっているサイン】
・ログは取っているが、誰も見ていない
・アカウントの棚卸しが1年以上されていない
・設定できる担当者が1人しかいない
兼任1人の情シス体制で、すべてを社内に抱えるのは無理があります。
外部に相談できる窓口を持っておくと、運用が止まるリスクを減らせます。
UTMが初期費用0円で導入できる
中小企業のセキュリティ対策に、ウイルス対策とUTMを。
初期費用0円・月額料金で、コストを抑えて導入できます。
ゼロトラスト7つの要件のよくある質問
最後に、ゼロトラストの7つの要件についてよくある質問を紹介します。
Q1:ゼロトラストの7つの要件とは何ですか?
ID、デバイス、ネットワーク、ワークロード、データ、可視化と分析、自動化の7領域を指します。守るべき対象を分類したものであり、購入すべき製品のリストではありません。7つを同時に満たす必要はなく、自社に足りない領域から順に埋めていくのが一般的な進め方です。
Q2:ゼロトラストと境界型セキュリティの違いは?
境界型は「社内は安全」という前提で出入口に防御を集中させる方式、ゼロトラストは場所を問わずアクセスのたびに確認する方式です。境界型は侵入されると内部で被害が広がりやすい弱点があります。ただし境界型が不要になるわけではなく、出入口の検査は引き続き必要な対策です。
Q3:中小企業にもゼロトラストは必要ですか?
必要です。警察庁のまとめでは、ランサムウェア被害の侵入経路の6割以上がVPN機器でした。さらにIPAの10大脅威では委託先を狙った攻撃が2位に入っており、取引先経由で狙われる構図があります。規模にかかわらず「社内は安全」という前提は成り立ちません。
Q4:ゼロトラストは何から始めればよいですか?
多要素認証によるID対策からです。多くのクラウドサービスに標準搭載されており、追加費用を抑えながら不正ログインを大きく減らせます。次に全端末へのセキュリティソフト導入、その後にネットワークの見直しと進めると、費用対効果の高い順に要件を満たせます。
Q5:ゼロトラストにするとVPNやUTMは不要になりますか?
不要にはなりません。VPN機器は狙われやすいため、多要素認証の併用とファームウェア更新が前提になります。UTMは出入口の通信検査、セキュリティスイッチは社内の感染拡大防止という役割を担い、要件3を満たす構成要素として引き続き有効です。
Q6:ゼロトラストの導入にはどれくらい費用がかかりますか?
構成によって幅が大きく、一律の相場は示せません。まずは既存のUTM・セキュリティソフト・クラウドの標準機能で満たせる要件を洗い出し、不足分だけを追加するのが現実的です。棚卸しの段階では費用がかからないため、そこから着手するとムダな投資を避けられます。
まとめ|ゼロトラストの7つの要件は優先順位で進める
【この記事のポイント】
・ゼロトラストは製品ではなく「社内も社外も信頼せず、毎回確認する」考え方
・7つの要件はID・デバイス・ネットワーク・ワークロード・データ・可視化と分析・自動化という守る対象の分類
・NISTの7原則、デジタル庁の6方針も、呼び方が違うだけで同じ方向
・ランサムウェアの侵入経路は6割以上がVPN機器で、境界の内側は安全という前提はすでに崩れている
・中小企業は5ステップ(棚卸し→多要素認証→端末→ネットワーク→ログ)で段階的に進めれば十分
7つを全部満たさないと意味がない、というのは誤解です。
棚卸しと多要素認証だけでも、入られるリスクは下がります。
いま使っているUTMやセキュリティソフトを土台に、足りない要件をひとつずつ埋めていきましょう。
自社に足りない要件が分からない、社内で広がる経路が不安、という場合はぜひご相談ください。